 Actualités
5 min
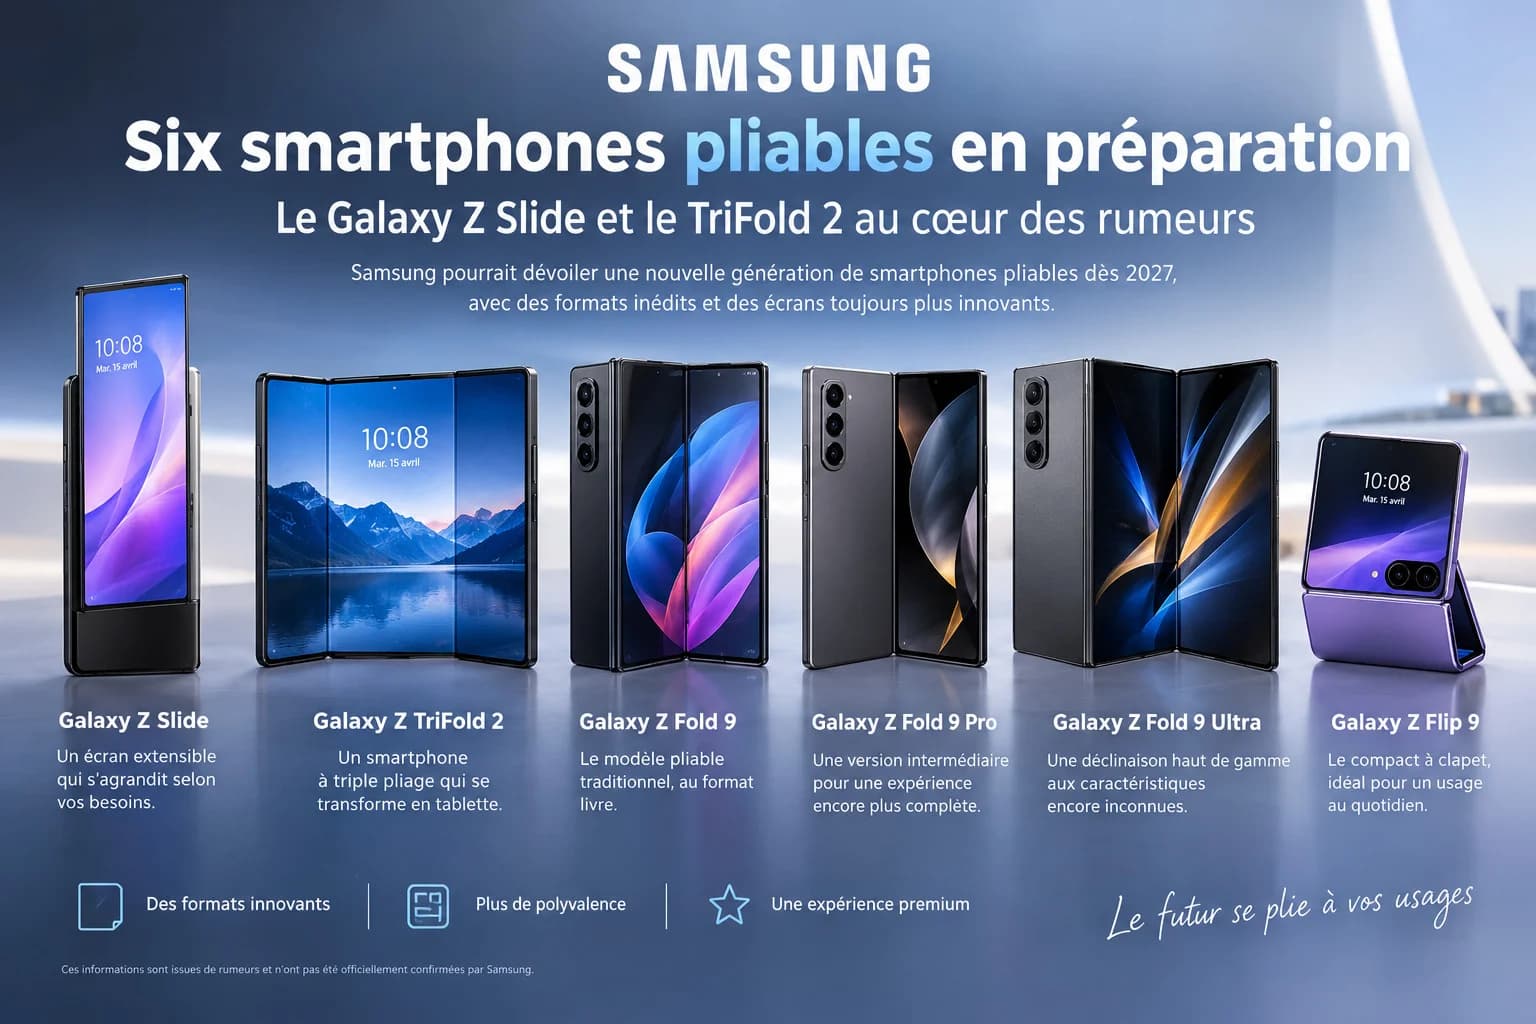
Samsung prépare six smartphones pliables
le Galaxy Z Slide et le TriFold 2 au cœur des rumeurs
Lireune IA découvre des failles dans presque tous les systèmes classifiés testés par la NSA
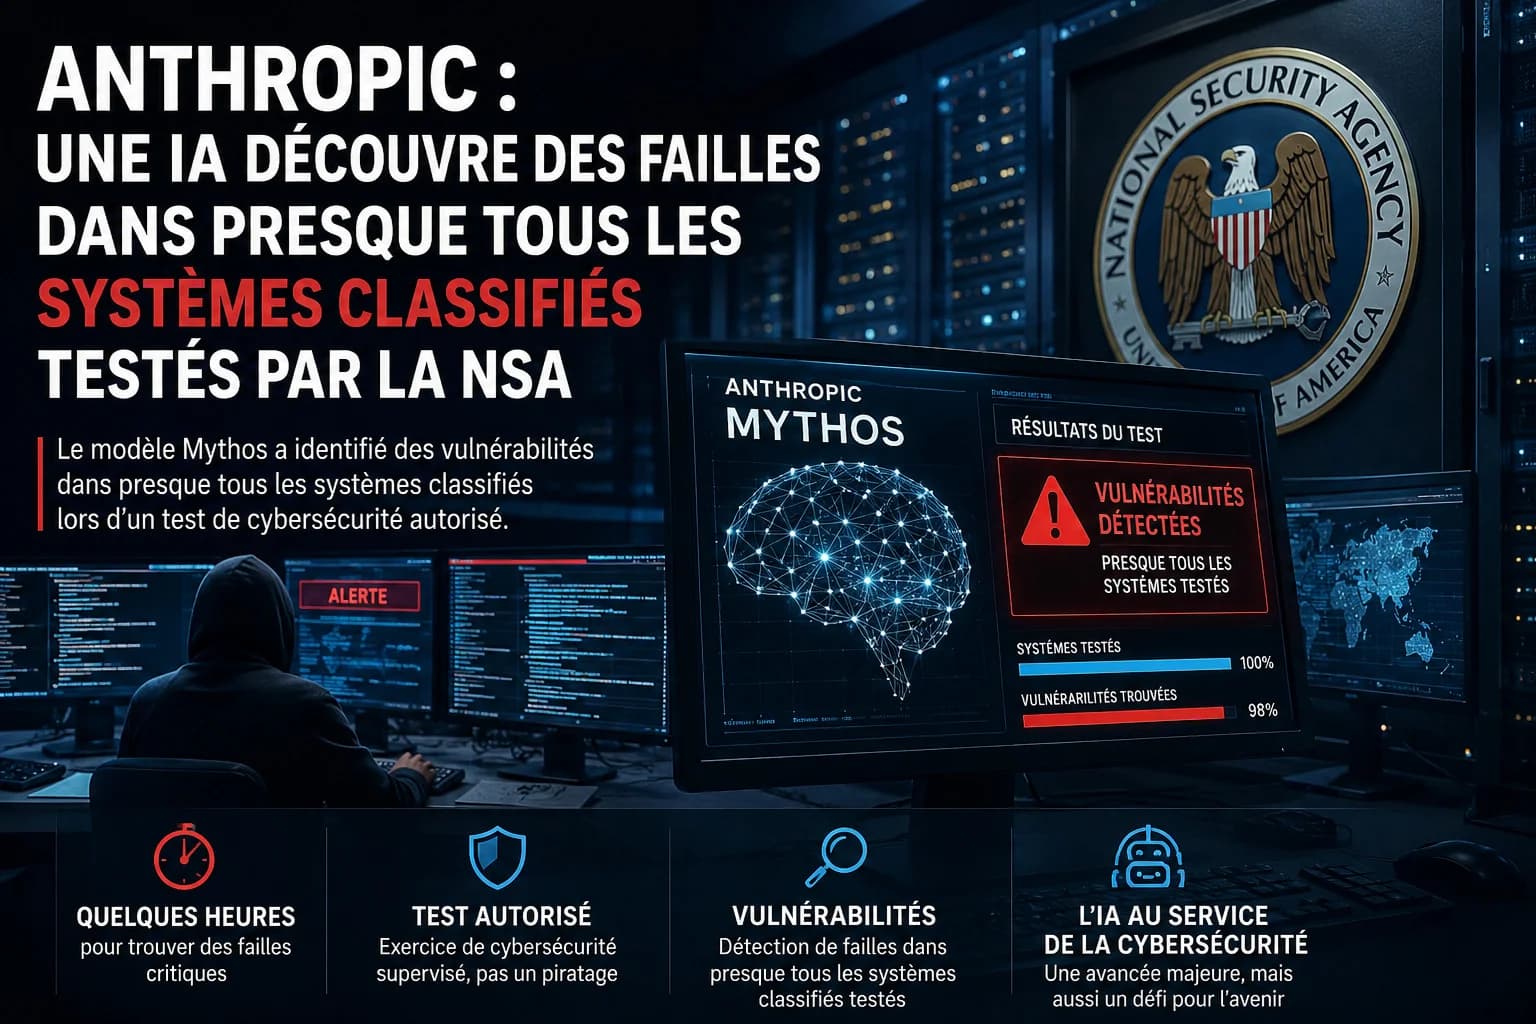
Meta description : Lors d'un test de cybersécurité autorisé, l'IA Mythos d'Anthropic a identifié des vulnérabilités dans presque tous les systèmes classifiés testés par la NSA. Explications.
L'intelligence artificielle continue de repousser les limites de la cybersécurité. Cette semaine, une révélation a retenu l'attention de la communauté technologique : le modèle Mythos développé par Anthropic aurait identifié des vulnérabilités dans presque tous les systèmes classifiés testés lors d'un exercice supervisé par les agences de renseignement américaines.
L'information, dévoilée lors d'une audition au Sénat américain, souligne les progrès spectaculaires des modèles d'IA spécialisés dans l'analyse de code et la recherche de failles de sécurité.
Contrairement à certaines publications largement relayées sur les réseaux sociaux, Anthropic n'a pas piraté les systèmes de la NSA.
L'exercice s'inscrivait dans le cadre de Project Glasswing, un programme destiné à évaluer les capacités des intelligences artificielles les plus avancées pour détecter des vulnérabilités avant qu'elles ne soient exploitées par des cybercriminels ou des États hostiles.
Selon les responsables américains, le modèle Mythos a été capable de repérer des failles critiques en seulement quelques heures, là où des équipes humaines auraient parfois nécessité plusieurs semaines.
Cette démonstration montre que les modèles d'intelligence artificielle deviennent de véritables accélérateurs de cybersécurité.
Ils peuvent notamment :
Mais cette puissance représente également un risque majeur : une IA capable de découvrir rapidement des failles pourrait aussi être utilisée par des acteurs malveillants.
Depuis plusieurs mois, Anthropic développe des modèles spécifiquement conçus pour la recherche de vulnérabilités logicielles.
Le projet Glasswing rassemble plusieurs grands acteurs technologiques afin d'améliorer la sécurité des logiciels les plus critiques utilisés dans le monde entier.
Cette collaboration illustre une tendance forte : les entreprises d'IA travaillent désormais directement avec les gouvernements et les grandes organisations pour anticiper les cybermenaces de demain.
L'annonce ne signifie pas que la NSA a été piratée.
Elle démontre en revanche qu'une intelligence artificielle de nouvelle génération est capable de détecter extrêmement rapidement des failles dans des infrastructures hautement sécurisées.
Pour les entreprises, cette évolution constitue à la fois une opportunité et un défi : l'IA devient un outil incontournable pour renforcer la cybersécurité, mais impose également de nouvelles stratégies de protection face à des capacités offensives de plus en plus sophistiquées.
L'affaire Anthropic marque probablement un tournant dans l'histoire de la cybersécurité. Les prochaines années verront s'affronter des intelligences artificielles capables de défendre les systèmes informatiques… mais aussi de révéler leurs faiblesses avec une rapidité sans précédent.